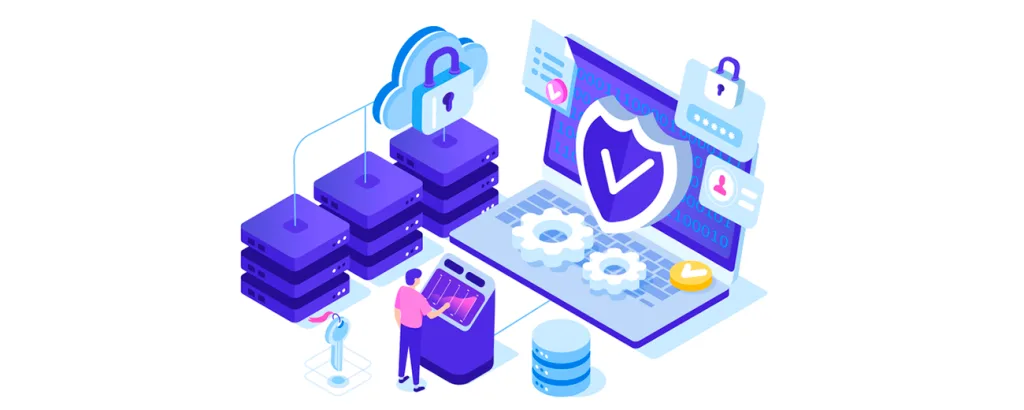
¿Sabes qué es la ciberseguridad? Esta disciplina está integrada en la vida cotidiana de la sociedad digital. Las prácticas relacionadas con ella buscan proteger a empresas, organizaciones y personas contra ataques maliciosos que pretenden corromper sistemas y robar datos. Es una disciplina fundamental, especialmente en el entorno empresarial, donde cada vez se almacena más información estratégica y/o confidencial en línea. El conjunto de prácticas de ciberseguridad tiene como objetivo proteger servidores, ordenadores, sistemas electrónicos, dispositivos móviles y redes contra estos ataques.
La ciberseguridad se aplica a un contexto amplio que abarca las interacciones digitales, ya sean personales o comerciales. Este contexto incluye medidas de seguridad para proteger:
Incluso antes de la presión ejercida por la inminente entrada en vigor de la LGPD (Ley General de Protección de Datos de Brasil), la seguridad de los datos ya era un requisito empresarial y un factor estratégico diferenciador para las organizaciones. Debemos reconocer que los fallos que causen cualquier tipo de daño a los clientes, incluso si se subsanan, comprometen la reputación de la empresa. Al mismo tiempo, las empresas con protocolos de protección de datos rigurosos y eficaces generan valor para sus clientes. No debería ser así, pero en la práctica, es lo que sucede. La ciberseguridad es una ventaja competitiva, e invertir en esta disciplina va más allá de cumplir con un requisito empresarial. El problema es que los fallos tienen repercusiones, pero su ausencia pasa desapercibida. La forma de demostrar esta ventaja estratégica es que las organizaciones busquen certificaciones como CMMC e ISO 27001, que analizaremos más adelante. Cabe reiterar, por supuesto, que la inversión en ciberseguridad tiene su aspecto defensivo en la protección de datos, pero también es una inversión estratégica capaz de generar confianza y ayudar a atraer y fidelizar clientes.
La LGPD es la Ley General de Protección de Datos, cuya entrada en vigor está prevista para agosto de 2020. Esta ley impone prácticas y sanciones a las empresas que incumplan las directrices de seguridad de la información. La regulación de estas directrices en las empresas y otras organizaciones que procesan datos de terceros será responsabilidad de la Autoridad Nacional de Protección de Datos, un organismo regulador gubernamental. El objetivo es proteger la información y a las personas, buscando reducir su vulnerabilidad, reflejada en los casi 8 mil millones de filtraciones de datos registradas en todo el mundo solo en 2019, el doble que el año anterior.
La norma ISO/IEC 27001 define los requisitos de certificación para los sistemas de gestión de la seguridad de la información (SGSI). Sus directrices abarcan el establecimiento, la implementación, la operación, el monitoreo, la revisión, el mantenimiento y la mejora de dichos sistemas. Al igual que con todas las directrices ISO, la norma 27001 certifica a las empresas que la adoptan con éxito, otorgándoles una ventaja competitiva en el mercado. Por lo tanto, su adopción constituye una decisión estratégica que puede implementarse con el apoyo de una consultora especializada en seguridad de la información.
El CMMI Institute ha creado recientemente una certificación relacionada con la ciberseguridad: la Certificación del Modelo de Madurez de Ciberseguridad (CMMC). Su objetivo es establecer estándares y requisitos de seguridad que las empresas puedan adoptar. El CMMI Institute ha lanzado una nueva plataforma, la CMMI Cybermaturity Platform, la primera plataforma del mundo para gestionar la madurez de la ciberseguridad en las organizaciones. A través de esta plataforma, las organizaciones pueden evaluar el perfil de riesgo de sus actividades, establecer objetivos y políticas de seguridad, y obtener indicadores de rendimiento en función de los requisitos de madurez. El objetivo es capacitar a las empresas para alcanzar niveles satisfactorios de resiliencia en ciberseguridad. Esto implica tener una alta capacidad para identificar incidentes, defenderse con éxito de los ataques inevitables, minimizar las amenazas y eliminarlas. ¿Te ha gustado el contenido? Suscríbete a nuestro boletín y recibe actualizaciones exclusivas y personalizadas.

El control estadístico de procesos es el conjunto de técnicas que miden cómo se comporta un proceso a lo largo del tiempo, separando las fluctuaciones...
CMMI AIM (Artificial Intelligence Maturity) es el marco para...


¡Sé el primero en comentar!