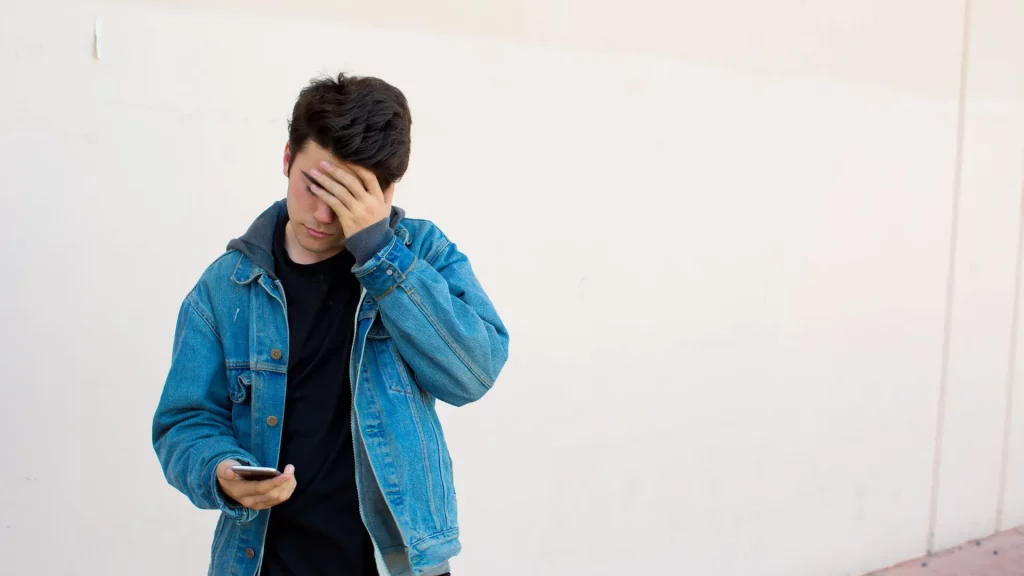
Imagina a un adolescente que, sintiéndose solo, abre una aplicación y encuentra a alguien siempre disponible para escucharlo y validarlo. Sin juzgarlo, sin impaciencia, sin límites. El problema es que ese "alguien" es una IA diseñada para maximizar la interacción. Y el adolescente no sabe dónde termina el apoyo y dónde empieza la dependencia.
Esto no es un escenario hipotético. Es lo que está sucediendo ahora mismo, a gran escala.
Un estudio de RAND, publicado en noviembre de 2025, reveló que aproximadamente 1 de cada 8 jóvenes estadounidenses de entre 12 y 21 años ya utiliza chatbots con inteligencia artificial para obtener consejos sobre salud mental. Más del 93 % considera que los consejos recibidos son útiles.
Estas cifras revelan dos cosas a la vez: estos sistemas cubren una importante brecha en cuanto a acceso y coste, y millones de jóvenes están siendo guiados emocionalmente por sistemas que no tienen una responsabilidad definida sobre lo que sucede cuando algo sale mal.
Y muchas cosas están saliendo mal.
El problema no radica solo en el uso excesivo, sino en la falta de controles. Es en este contexto que los reguladores de todo el mundo han pasado de la discusión a la acción.
En abril de 2026, el regulador del ciberespacio de China publicó normas para supervisar el desarrollo de los humanos digitales en línea. Estas medidas exigen un etiquetado claro, prohíben los servicios que puedan fomentar conductas adictivas en menores y obligan a los proveedores a intervenir cuando los usuarios muestren signos de angustia emocional.
Esta medida no es un caso aislado: un mes antes, el país había lanzado un nuevo plan quinquenal con la ambición declarada de adoptar la IA de forma generalizada en toda la economía, combinando una expansión acelerada con una gobernanza más estricta para garantizar la seguridad y la alineación con los valores nacionales.
El propio organismo regulador fue directo: «La gobernanza de los humanos digitales virtuales ha dejado de ser una mera cuestión de normas sectoriales. Se ha convertido en un problema científico estratégico que involucra la ciberseguridad, el interés público y el desarrollo de calidad de la economía digital».
En Europa, el movimiento es más integral y tiene consecuencias directas para las empresas brasileñas. La Ley Europea de IA ha pasado de la teoría a la práctica: sus obligaciones para sistemas de alto riesgo entrarán en vigor en agosto de 2026.
El punto crítico para las empresas brasileñas es el alcance de la normativa. Toda organización debe cumplir con la Ley de IA si sus sistemas afectan a residentes europeos, independientemente de dónde se ejecuten los modelos. Esto incluye la IA utilizada en la selección de personal, el análisis crediticio o la atención al cliente automatizada. El incumplimiento puede costar hasta el 7 % de los ingresos globales anuales.
Muchas empresas brasileñas ya se encuentran en este ámbito sin saberlo.
Los casos de adolescentes que desarrollaron dependencia emocional a los chatbots no se debieron a sistemas programados para causar daño, sino a sistemas diseñados sin los controles adecuados para situaciones de vulnerabilidad.
La gobernanza es el mecanismo que cierra esta brecha.
La norma ISO 42001 describe lo que las empresas deben tener documentado y en funcionamiento: gestión de riesgos de los sistemas de IA, supervisión humana de las decisiones automatizadas, trazabilidad a lo largo de todo el ciclo de vida y control sobre los proveedores externos. Estos son precisamente los elementos que la Ley de IA exigirá como prueba de cumplimiento.
Para las empresas brasileñas que prestan servicios o pretenden prestarlos a clientes europeos, esto significa que implementar la norma ISO 42001 ahora no es una moda pasajera, sino estar preparados para un requisito que ya tiene una fecha límite establecida.
La fecha límite de agosto de 2026 no es una fecha futura. Para quienes aún no han comenzado, es ahora.
Lea también:
Promove cuenta con más de 17 años de experiencia en la mejora de procesos y apoya a las organizaciones en la implementación de la norma ISO 42001 y el cumplimiento de la LGPD (Ley General de Protección de Datos de Brasil). Si su empresa utiliza IA y aún no ha estructurado su gobernanza, este es el momento. Hable con nuestros expertos.
Si este tema te interesa, síguenos en LinkedIn para recibir más contenido como este.

El control estadístico de procesos es el conjunto de técnicas que miden cómo se comporta un proceso a lo largo del tiempo, separando las fluctuaciones...
CMMI AIM (Artificial Intelligence Maturity) es el marco para...


¡Sé el primero en comentar!